从跳板机到堡垒机:内网安全的"标准答案"背后,藏着哪些反直觉
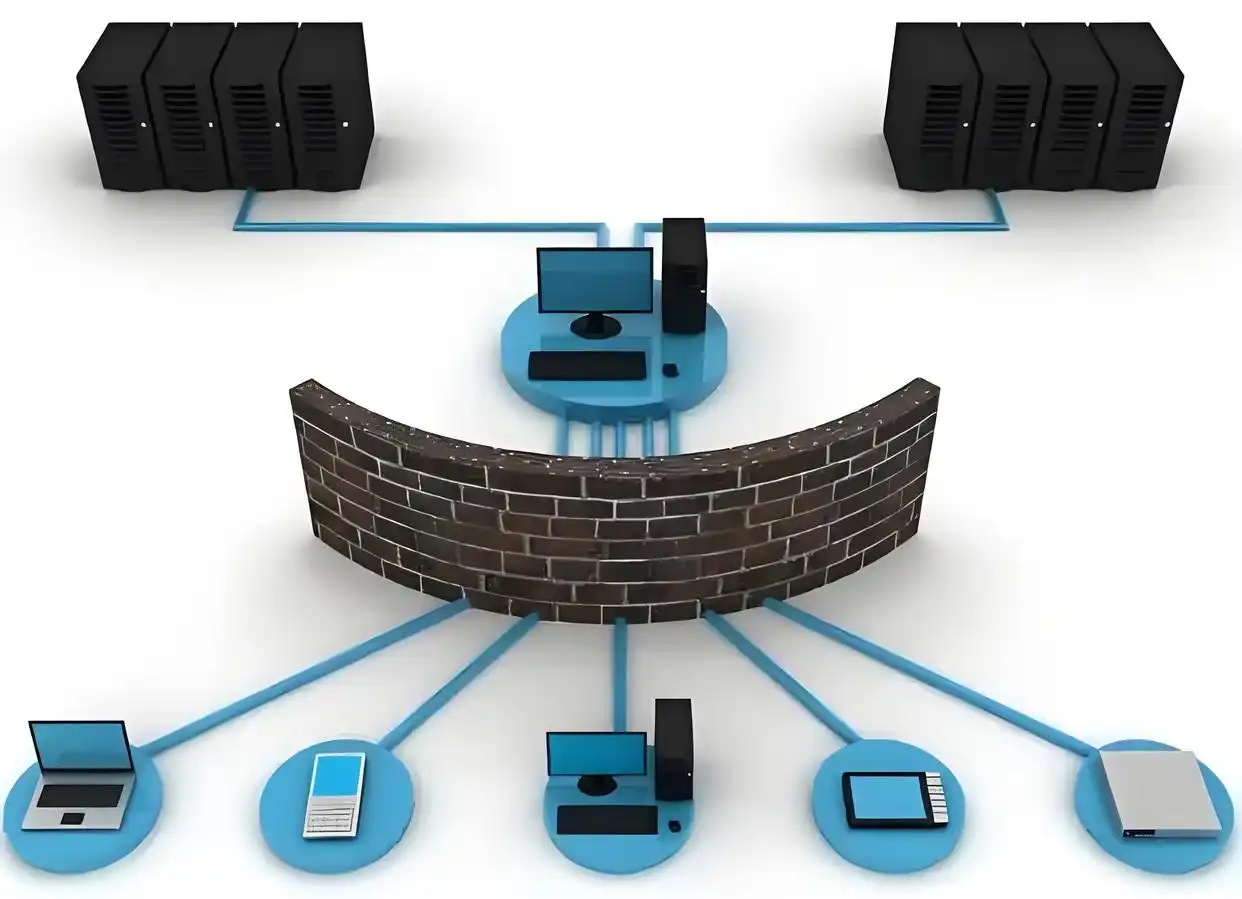
一个开发要登录内网的服务器排查问题,他需要先通过一台中间机器才能进入内网。这台中间机器,业内有时叫"跳板机",有时叫"堡垒机"。这两个词在不少团队的口语里混着用,但它们背后指向的,是两种截然不同的安全模型。
更微妙的是,有些人对堡垒机本身也存在误解——以为它是"内网所有机器对外的出口代理"。这个理解偏差,恰恰是内网安全认知的第一个盲区。
要真正理解内网安全是怎么一回事,不妨从把这两个概念掰开揉碎开始。
一、跳板机与堡垒机:从"毛坯房"到"精装房"
1.1 一个常见的误区:堡垒机不是"出口代理"
先纠正一个误解。
有些初学者会把堡垒机想象成"所有内网机器对外的出口"——也就是说,内网的服务器要访问外网,都得经过这台堡垒机转发。这种"对外代理"的职责,实际上属于 NAT 网关或 VPN 网关,它们解决的是"内网如何安全地出去"的问题。
堡垒机解决的是相反方向的问题:外部的人如何安全地进来。它和跳板机是"同行",都是用来管理内部服务器的访问入口,而不是让内部机器上网的。
如果用小区来打比方,NAT 网关是小区大门口的保安和快递柜,管的是"出去";堡垒机是小区物业管理办公室的安检通道,管的是"谁能进来、进来能去哪、做了什么"。
1.2 跳板机:能连就行,其余不管
跳板机(Jump Server)的本质,就是一台能连通内网的普通 Linux 或 Windows 服务器。它只解决一个问题:能不能连上。
打个比方,跳板机是毛坯房。开发者通过 SSH 或 RDP 登录上去之后,就拿到了一个能访问内网的 shell。至于登录后干了什么、有没有权限限制、操作有没有记录——基本靠自觉。它就像小区后门的一辆摆渡车,员工刷卡(SSH 密钥)就能上,开到哪栋楼都行,车里发生了什么没人管。
这种"光杆司令"式的模型在小团队里够用:人少、信任度高、内网结构简单。但一旦团队规模扩大、涉及生产环境数据库操作,跳板机的几个硬伤就会暴露出来:
- 权限失控:通常给一个 root 或通用账号,所有人共用,谁的密码泄露就是全员沦陷。
- 审计靠不住:操作记录依赖系统日志(比如
.bash_history),而 root 用户可以随时清空这些记录,删库之后抹掉痕迹,事后无从追查。 - 协议单一:主要靠 SSH/RDP 转发,对数据库协议、HTTP 协议缺乏解析能力,更谈不上对 SQL 语句做内容级拦截。
1.3 堡垒机:跳板机的"进化完全体"
堡垒机(Bastion Host,业内更准确的叫法是运维安全审计系统)解决的是"跳板机之后"的问题。它不只是提供一个入口,而是在入口上叠加了三层硬核能力:
| 维度 | 跳板机 | 堡垒机 |
|---|---|---|
| 权限控制 | 给 root 或通用账号,所有人共用 | 最小权限原则,张三只能看 Web 服务器,连数据库端口都扫不到 |
| 操作审计 | 靠系统日志,root 可手动删除 | 强制全程录像(字符级回放),日志不允许篡改,可作为电子取证证据 |
| 协议支持 | SSH / RDP 转发 | 支持 SSH、RDP、数据库协议(MySQL 等)、HTTP,可解析 SQL 语句并拦截危险操作 |
| 身份认证 | 账号密码或密钥 | 强制双因素认证(MFA),动态验证码 + 密码 |
| 部署形态 | 一台虚拟机随便搭 | 独立硬件、高可用集群或 SaaS 服务 |
如果用公司来比喻,真正的堡垒机是负责接待外宾访问的接待员:你要进任何一栋内部办公区域(服务器),都得先过这道安检——人员登记(双因素认证)、来访记录(操作审计)、且只允许去有经过报备的楼层(权限控制)。
这三层能力叠加在一起,使堡垒机成为内网运维安全的"标准答案"。但凡涉及生产环境、数据库操作、多人协作或外部审计,堡垒机都不是可选项,而是必选项。它不仅是连接工具,更是故障发生时帮助团队"自证清白"的唯一依据——当一台数据库被删库,录像回放能在一分钟内告诉你谁在什么时间敲了什么命令。
一个延伸的问题是:既然堡垒机这么重要,那它本身是怎么实现的?是不是一台专用的"安全电脑"?
二、堡垒机如何实现内网安全:三种形态与一个反直觉
2.1 堡垒机的三种形态
从落地形态看,堡垒机大致分为三类,对应不同的团队规模和合规要求。
硬件堡垒机——"昂贵的黑盒子"
长得像一台加固的工控机或 1U 服务器,开机就是厂商裁剪过的专属操作系统,无法在上面安装其他软件。它的成本主要堆在硬件本身:为了支持高并发录像存储和网络吞吐,CPU、内存、磁盘配置往往拉得很高;在国产化信创要求下,价格还会再上一个台阶。
适用场景是政府、金融、军工这类对物理隔离有严格合规要求的单位。普通互联网公司基本不碰——扩容困难,硬件换代成本高,一次采购就是几年的包袱。
软件堡垒机——当前绝对主流
本质是一台普通的 x86 服务器(甚至是一台高性能 PC),或者云上的一台 ECS 虚拟机。你只需要在操作系统(CentOS/Ubuntu/Windows)上部署一套堡垒机软件包或 Docker 镜像即可。
成本可以压到极低:开源方案(如 JumpServer)完全免费,用公司淘汰下来的旧服务器改造一台,成本几乎为零;商业版授权几千块,附带完善的售后支持。它把计算和存储分离,录像可以转存到廉价的对象存储(OSS)上,性能不够了随时升配。
90% 的互联网公司走的都是这条路。
SaaS 堡垒机——"开箱即用"
不需要准备任何硬件。直接在云厂商后台点击"开通",云厂商会给你一个公网域名或 IP。你在自己内网装一个轻量级的 Agent,或者做几行 DNS 解析,流量就会自动转发到云厂商的后端集群处理。
按资产数量和使用时长付费——管理 20 台服务器,一年几百到一两千元。无需运维,补丁自动升级。适合创业公司和全量上云的团队。
2.2 一个反直觉的结论:软件比硬件更安全
这里有一个违反直觉的判断:在 90% 的实际网络攻防场景下,普通机器 + 专业软件(软件堡垒机)的安全性,高于专用的硬件堡垒机。
很多人会觉得"专用 = 更安全"。这个"物理安全感"的直觉,在网络攻防里恰恰是危险的。原因要从三个层面拆解。
第一层:漏洞响应速度——社区胜过厂商
硬件堡垒机运行的是裁剪过的、闭源的 Linux 系统。一旦爆出高危漏洞(比如 OpenSSL 的 Heartbleed、Log4j 的远程代码执行),修复流程是:厂商内部复现 → 开发补丁 → 内部测试 → 推送补丁。这个周期通常需要几天甚至几周。在这段"黄金窗口期"里,你的专用机器就是敞开的金库。
软件堡垒机跑的是标准的 CentOS/Ubuntu 或 Docker 容器。同样的漏洞爆发,红帽、Canonical 或开源社区通常在几小时内就推送安全补丁,一句 yum update 或重启容器即可修复。
修复速度等于安全生命线。大厂的"专业人员"团队,敌不过全球数百万白帽黑客的群体智慧。
第二层:默认安全策略——"非标"反而是护甲
硬件堡垒机为了"开箱即用"和降低售后成本,出厂配置往往是高度标准化的:默认的管理端口、默认的数据库密码策略、固定的日志路径。黑客的逻辑很直接——"大厂的标准配置,就是最好的通用漏洞库"。只要研究透一台大厂机器,就能用自动化脚本全网扫描同款设备。
软件堡垒机走的是相反路线。开源软件遵循"最小化安装"原则,默认关闭 root 远程登录、强制开启 MFA、审计日志强制写入外部存储。而且你装的是纯净系统,堡垒机软件可以只监听 localhost,防火墙规则由自己手写。这种"非标"反而成了天然的防护层——自动化扫描工具根本猜不到你的端口和目录结构。
第三层:最核心的安全命门——零信任架构
现代软件堡垒机(特别是 SaaS 化部署)采用了零信任架构(Zero Trust Architecture)。普通机器只是一个无硬盘的无状态代理,真正的用户密码和密钥存储在云端的密码保险箱里。即使黑客完全控制了那台普通机器的操作系统,也拿不到任何一台目标服务器的真实密码——因为密码根本就不在那台机器上。
专用硬件则往往内置在核心内网,一旦被攻破,黑客直接进入核心区域,没有第二道防线。
2.3 那硬件堡垒机的钱花在哪了?
既然软件更安全,硬件凭什么卖那么贵?
硬件堡垒机的价值不在"防黑客",而在"防内部人"和"过合规":
- 物理隔离(防泄密):在军工、政府等高密级场景,规定不许将操作录像、日志存储在普通 x86 服务器或云上。专用硬件带有物理加密芯片,开机需要插入 U-Key(物理钥匙)。这防的不是网络黑客,而是防止机房管理员直接把硬盘拔走。
- 性能隔离(独占资源):上千人同时并发操作时,普通服务器 CPU 会被录像转码占满,导致 SSH 卡顿。专用硬件有 ASIC 加速芯片专门处理视频流,保证网络延迟不抖动。
- 法律责任(合规甩锅):等保 2.0(GB/T 22239-2019)测评时,评审专家给"专用安全设备"的评分,高于"自己用开源软件搭的"。这笔钱里有一部分,其实是在买一张合规报告。
所以对于互联网公司,买专用硬件往往是增加攻击面又拖慢修复节奏的负优化;但对于国企、政府项目,为了过等保必须买。买回来之后真正该做的,是修改所有默认端口和管理员账号,并把这台硬件放进一个独立的管理子网,前面再加一层开源软件堡垒机做流量清洗。
安全不是买来的,是运维出来的。
那么顺着这个逻辑往下推——既然堡垒机已经是内网安全的"标准答案",是不是部署了堡垒机就万事大吉?
答案是否定的。堡垒机只是内网安全体系的一环,而不是全部。
三、堡垒机之外:内网安全的纵深防御
3.1 一个尖锐的问题:能不能做到"绝对安全"
如果把安全做到极致,会得出一个听起来很完美的方案——物理隔离(Air Gap,空气间隙)。
物理隔离的核心思想是:核心系统完全断网,没有网线、没有 Wi-Fi、没有蓝牙。任何 TCP/IP 协议栈的漏洞都无用武之地,因为压根没有"路"通向外界;即使设备里预留了后门程序,没有网络通道把数据传出去,后门也只能"闷死"在机器里;即使系统存在 0day 漏洞,攻击者无法通过网络发起数据包触碰它,漏洞就永远处于"休眠"状态。
核武器控制系统、军用加密机、部分央行的核心账本系统,至今仍严格遵循这条铁律。从纯安全角度看,物理隔离是满分答案。
但现实里它有一个致命的副作用:效率归零。
- 数据交换靠"人肉快递":要把一份非涉密报表导入内网分析,唯一办法是用刻录机刻光盘,由安保人员签字交接,再用专门的光驱读取。这种流程叫"摆渡",一次数据交换可能要几个小时甚至几天。
- 系统升级如同"外科手术":杀毒软件的病毒库、操作系统的安全补丁不能在线下载,必须由厂商将补丁刻录在光盘上邮寄过来,经过严格杀毒检测后,管理员拿着光盘蹲在服务器前手动安装。
- 最高成本不是钱,是人:系统断网后,员工为了工作方便,可能会偷偷用自己的手机数据线给电脑充电。这在物理隔离区是严重违规——手机一旦连接内网 USB 口,就产生了"物理接触",这是最危险的管理漏洞。
物理隔离解决了网络风险,却把风险转移到了"人"的身上。
3.2 现实的折中:网闸与双网隔离
因为完全断网的"摩擦力"难以接受,现在的政企核心网络采用了一种妥协方案——网闸(GAP,安全隔离与信息交换系统)。
网闸的原理不是直接用网线连接内外网,而是内外网各有一台机器,中间只通过一块类似"U 盘"的存储芯片进行数据摆渡。同一时刻,这块芯片要么连内网,要么连外网,绝对不允许同时接通——这个切换由物理开关控制。
通过这种"电路切换",网闸允许极少量、经过深度内容安检的纯文本或图片数据,以极低的速度"滴灌"进入内网。它通过"协议剥离"技术,把 HTTP 数据还原成纯文字,从而杜绝木马随协议载荷外传。既避免了网络协议直连带来的渗透风险,又缓解了完全断网导致的"信息孤岛"问题。
3.3 堡垒机之外的几道防线
除了物理隔离和网闸这类"硬隔离"手段,一个完整的内网安全体系通常还包含以下几层纵深防御:
双因素认证(MFA)
即使密码泄露,没有手机动态码也进不来。这是软件堡垒机最廉价也最有效的一层保险——成本几乎为零,却能挡住 99% 的撞库和爆破攻击。
登录来源 IP 白名单
只允许公司出口 IP 或 VPN IP 访问堡垒机管理页面。公网扫描器连登录页都看不到,爆破也就无从谈起。
操作录像异地存储
即使堡垒机本身被砸了、被攻破了,云端的录像证据还在。这是事后追责和取证的最后一道兜底。
最小权限原则
每个人只能访问自己业务范围内的资产。张三只能看 Web 服务器,连数据库的端口都扫不到。权限越小,一旦账号被盗造成的爆炸半径就越小。
命令拦截
堡垒机可以对高危命令做二次审批——比如设置"凡是执行 rm -rf 必须经过运维主管确认"。开发敲错命令的瞬间,系统能在关键时刻刹住车。
网络分段
把内网切成多个 VLAN 或安全域,即使某台机器被攻破,攻击者也无法横向移动到其他网段。这是限制"爆炸半径"的网络层手段。
这些手段叠在一起,构成了内网安全的纵深防御体系。堡垒机是这套体系的"咽喉",但不是全部。
3.4 安全的最高境界:零信任
走到这一步,会发现一个更深层的转向:安全的最高境界不是"隔绝一切",而是"即使大门敞开,也能精准识别谁是敌人"。
这正是零信任架构的核心理念。它的基本假设是"不再有任何默认可信的网络位置"——无论请求来自内网还是外网,都要经过完整的身份验证和授权检查。堡垒机、MFA、最小权限、网络分段,本质上都是零信任思想在不同层面的落地。
但零信任也好,物理隔离也罢,所有这些技术手段都有一个共同的天花板。
四、设备和硬件是安全的下限,人是上限
回到最开始的问题:到底怎样才能保证内网安全?
一路推演下来,会得到一个看似矛盾但其实清晰的结论。
从纯技术角度,物理隔离是唯一能给出"绝对安全"承诺的方案。 没有网络通道,就没有网络攻击。但物理隔离的代价是效率归零,且把风险转移到了人的行为管理上——员工为了方便偷偷接手机、运维为了省事共用 U 盘、管理员被收买拷走数据。墙再高,也挡不住拿着钥匙开门的人。
从工程角度,软件堡垒机 + 零信任架构 + 纵深防御,是"安全与效率"之间最务实的平衡点。 它承认没有绝对安全的系统,转而追求"即使被入侵,也能快速发现、精准定位、控制爆炸半径"。这套体系的每一个环节——MFA、IP 白名单、操作审计、命令拦截、网络分段——单独看都不复杂,但叠加起来构成了多层防线。
但无论是物理隔离还是零信任,所有技术方案的最终执行者,都是人。
- 物理隔离区里,员工偷偷用手机数据线连接电脑,一道物理墙就形同虚设。
- 堡垒机开着 MFA,管理员为了登录方便把动态码抄在便签上贴到显示器边框,双因素就退化成了单因素。
- 命令拦截开着,运维为了赶发版进度,让主管习惯性地点"通过",拦截就成了摆设。
- 硬件堡垒机买回来不改默认密码,第二天它就从"金库"变成黑客的"后花园"。
安全圈有一条铁律:物理访问权等于最高控制权。这条铁律可以推广一下——人对流程的妥协权,等于对所有技术防线的最高控制权。
所以最终的内网安全公式,大概是这样的:
设备 + 硬件 + 软件 + 架构 = 安全的下限 人的意识 + 流程的执行 + 文化的约束 = 安全的上限
下限可以花钱买到——买一台堡垒机、买一套零信任方案、买一份等保报告。但上限买不到。一个团队的安全水位,最终取决于最薄弱的那个环节:那个图省事共用账号的同事,那个从不改默认密码的运维,那个把动态码贴在屏幕上的管理员。
堡垒机解决的是"谁能连、怎么连、干了啥"的技术问题。但"该不该连、该不该做"的判断,永远落在人身上。
设备和硬件只能保证安全的下限,人决定了安全的上限。
©本文版权归作者所有,未经授权禁止转载。如需转载,请注明原文出处及链接。
Comments
No comments yet
Be the first to comment!